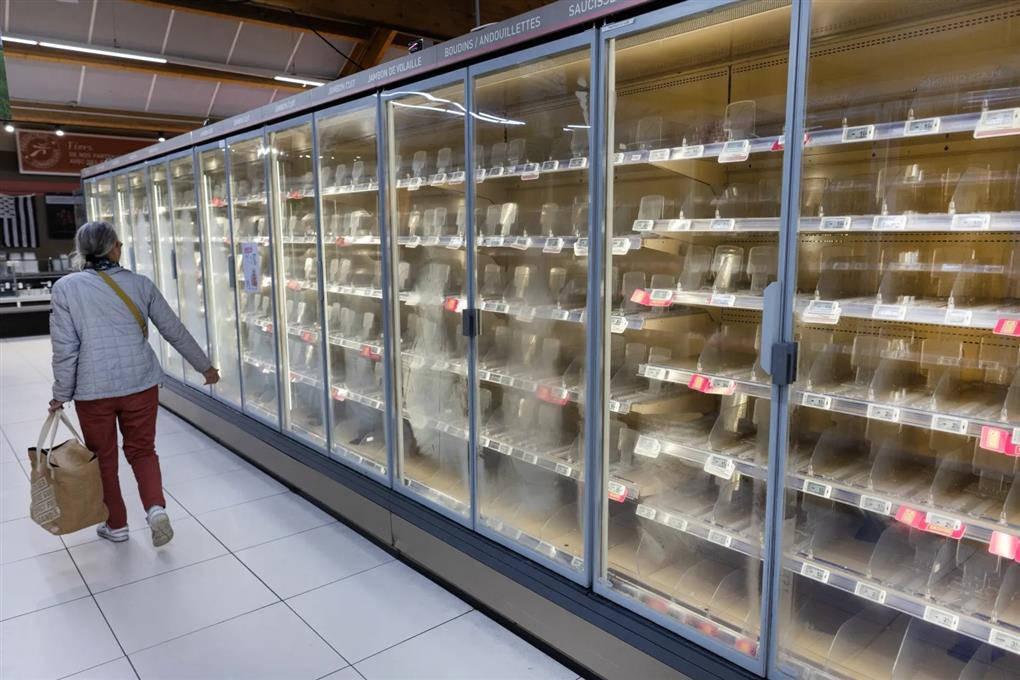
堆代码网讯 当地时间周一清晨,法国数百家超市遭遇协同网络攻击,黑客远程调高冷藏、冷冻设备的运行温度,导致大量生鲜食材变质,部分门店甚至因此引发火情。据法新社报道,法国三大零售连锁品牌E. Leclerc、Intermarche与Cooperative U均确认,
黑客入侵后将旗下数百家门店的联网冷柜强制切换为数小时的除霜模式,设备内部温度最高升至50摄氏度。巴黎当地监管部门向媒体透露,还有其他多家零售连锁也受到了本次攻击波及。
目前攻击实施者身份与完整漏洞利用链尚未明确,黑客的攻击目标锁定在丹佛斯(Danfoss)旗下两款系统控制器的配套软件上。该公司向行业媒体《Cooling Post》证实,受影响的AK-SM800与AK-SC355两款设备均运行着老旧版本固件。丹佛斯表示,目前正协同受影响客户推进多项缓解措施,包括推送可用固件更新、强化网络防护、切断不必要的公网直连通道。在AK-SM800控制器的官方产品页面上,丹佛斯也标注“高度重视设备安全”,正在落地全新安全防护机制。丹佛斯官方代表暂未回应置评请求。
本次事件的警示意义极强:它不仅再次印证老旧联网设备极易成为网络攻击目标,更直接暴露出全球食品供应链中可被快速恶意利用的高危漏洞。Cooperative U首席执行官Dominique Schelcher在社交平台X上发文表示,针对本次攻击的调查已全面启动。他提到:“直接瞄准生鲜存储、关乎法国民众食品供应的核心设备,性质极其恶劣,这类事件前所未有。”
物联网设备安全风险持续升级
本次法国超市遇袭事件,凸显了当前运营技术(OT)与冷链基础设施面临的网络攻击风险正快速攀升。受攻击的并非面向普通消费者的带屏智能冷柜,而是用于跨门店远程统一管理除霜周期、温度阈值与故障告警的工业级联网控制器。
企业部署这类OT设备的初衷十分明确:自动记录温度数据以满足食品安全合规要求、远程推送固件更新规避安全隐患、冷柜故障时第一时间触发告警,部分同类型设备还可同步监控库存、联动电子价签更新商品售价。但这类工业设备和消费级智能家电一样,底层软件与公网连接机制都存在不可忽视的缺陷,直接将物理运行系统暴露在外部网络威胁之下,此前韩国就曾发生过智能冷柜因软件故障直接变砖的大规模事件。
网络安全厂商Darktrace全球威胁情报高级副总裁Nathaniel Jones指出,接入联网体系的老旧IT与运营系统往往是防护最薄弱的环节:“如今网络事件的影响早已不局限于数据或业务系统,攻击者可以直接操控物理设备,造成现实世界的实质性损害。”他补充道,这类跨多地点部署的联网系统一旦全部暴露在公网中,攻击影响会呈指数级扩散,“只要设备连上网,就有可能成为攻击目标”。
更值得警惕的是,这类漏洞和当前电网、供水系统甚至核电站等关键公用设施所面临的安全风险属于同一类型,一旦被恶意利用,将引发远超食品供应链中断的严重公共安全后果。
 闽公网安备 35020302035485号