堆代码网讯 美国国家安全局(NSA)于周三发布最高级别安全预警,确认PHP编程语言中发现两个临界级高危漏洞,PHP基金会已同步发布官方安全补丁。
作为全球应用最广泛的服务端编程语言,PHP支撑了约70%的互联网网站,总量超3300万个站点,WordPress等主流内容管理系统均基于该语言搭建。NSA明确提示,这两个漏洞风险等级极高,若网站无法立即完成补丁升级,应直接下线关停,直至修复完成。攻击者可利用漏洞直接入侵服务器文件系统,或是窃取Web应用关联的后端数据库全部权限。
更值得警惕的是,这两个漏洞自2004年PHP 5版本发布起,就一直隐藏在所有PHP版本的代码中,潜伏时长超过20年。目前PHP 8.1及更早版本已停止官方维护,仍在运行这些老旧版本的网站无法直接获取官方补丁,需自行完成适配升级。官方给出的唯一安全方案,是将Web服务器的PHP版本直接升级至当前最新稳定版8.5.12。
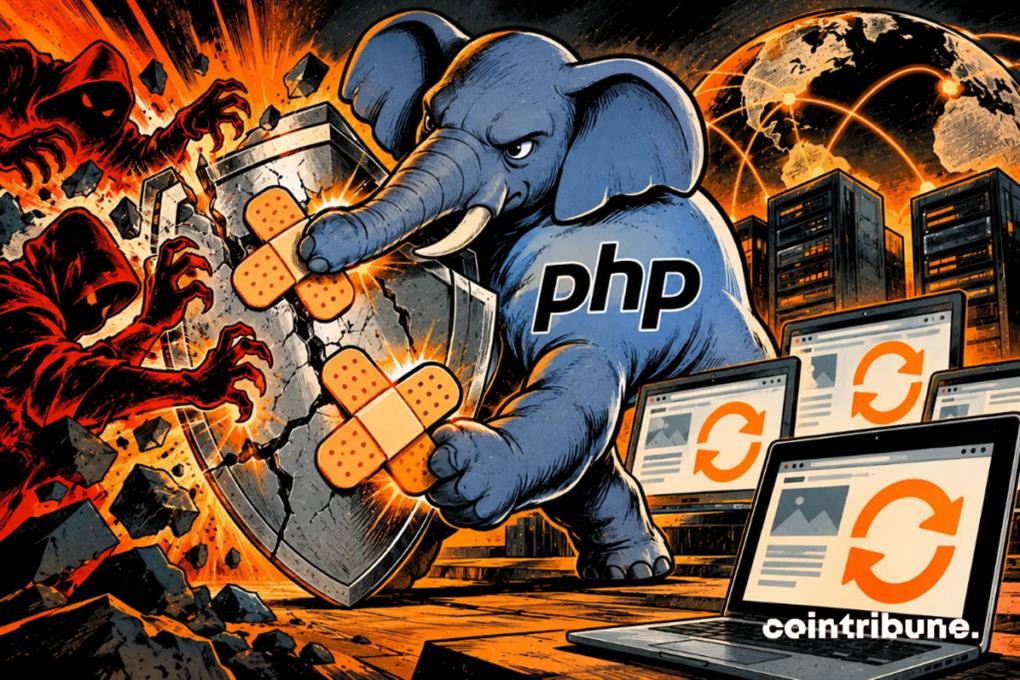
这两个覆盖几乎全网网站、潜伏数十年的“隐形炸弹”,之所以在此时突然被曝光,完全是AI技术驱动的结果,核心发现方正是OpenAI与谷歌旗下的Wiz。安全测试公司Calif参与了OpenAI发起的“修补地球(Patch the Planet)”开源漏洞排查计划,借助GPT-5.6 Sol模型成功挖出其中一个漏洞。另一边,Wiz团队也通过自研的Wiz Atlas安全AI智能体、Gemini 4 Argon与GPT-5.6 Sol组合,独立在PHP代码中发现了多个高危漏洞。
OpenAI与Wiz均严格遵循负责任的安全研究流程,在漏洞公开披露前就与PHP基金会协作完成了补丁开发,随后联合Automattic、Akamai、AWS、Cloudflare、Fastly、Imperva、Microsoft、Vercel等数十家行业厂商共同完成漏洞验证与补丁测试。WordPress官方也同步发布声明,强调该漏洞并非WordPress专属,所有使用其CMS的站点必须自行升级服务器PHP版本,并联系托管服务商完成全链路防护加固。
OpenAI确认,这两个漏洞是在黑客发现前就被安全团队率先挖出,目前暂未观测到公开的在野利用攻击。此前这类漏洞利用门槛极高,普通黑客很难构造出稳定的攻击代码,但Wiz在官方安全公告中明确警示:“AI已经彻底打破了这道门槛,大语言模型可以自动适配不同PHP版本、不同配置、不同内存布局,快速生成可用的漏洞利用代码。”
这也意味着,这起安全事件本身是AI助力安全团队提前排雷的典型案例,但同时它也恰恰证明:AI已经把全网网站的攻击门槛降到了历史最低。如今漏洞细节已经完全公开,全球安全团队正与黑客展开竞速:必须在攻击者批量生成利用代码、发起全网扫描攻击前,完成数千万个网站的补丁升级。这也正是NSA给出“无法立即补丁就直接下线”这一极端建议的核心原因。
 闽公网安备 35020302035485号